Blog Secureaks

Blog Secureaks - Pentest et cybersécurité

Articles sur les tests d’intrusion, la cybersécurité et le hacking éthique. Restez informé des dernières tendances dans le domaine de la cybersécurité.

Comment sécuriser un site WordPress en 2025 : Guide complet
Cybersécurité

Comment sécuriser un site WordPress en 2025 : Guide complet

Romain Garcia · 24/03/2025

WordPress alimente aujourd’hui plus de 43 % des sites web dans le monde, ce qui en fait la plateforme de gestion de contenu (CMS) la plus utilisée. Mais cette popularité fait aussi de WordPress une cible privilégiée pour les cyberattaques.

Failles dans les extensions, thèmes obsolètes, configurations faibles… Un WordPress mal protégé peut facilement devenir la porte d’entrée d’un attaquant. Heureusement, il existe des bonnes pratiques simples et efficaces pour réduire les risques.

Dans cet article, nous allons voir ensemble comment sécuriser un site WordPress, avec des conseils pratiques que vous pouvez appliquer dès aujourd’hui.
Lire la suite
FFuF : L'outil indispensable pour les pentests web
Outils

FFuF : L'outil indispensable pour les pentests web

Romain Garcia · 05/03/2025

Lors d'un audit de sécurité sur une application web, il est essentiel d'identifier les ressources exposées publiquement, comme des fichiers, des dossiers ou encore des endpoints d’API. L'énumération de ces éléments permet de découvrir des failles de sécurité potentielles et d’élargir la surface d’attaque.

Pour cette tâche, il existe plusieurs outils dont FFuF (Fast Fuzzing), dont on va parler ici.

Lire la suite
Les différentes approches d'un pentest Web
Ethical Hacking

Les différentes approches d'un pentest Web

Romain Garcia · 04/03/2025

Le test d'intrusion, ou pentest, est une démarche essentielle pour évaluer la sécurité des applications web. Il consiste à simuler des attaques afin d'identifier et de corriger les vulnérabilités potentielles. Différentes approches de pentest existent, chacune offrant une perspective unique sur la sécurité d'un système. Les principales méthodes sont les tests blackbox, greybox et whitebox.

Lire la suite
Apprendre le hacking web : Les meilleures ressources
Ethical Hacking

Apprendre le hacking web : Les meilleures ressources

Romain Garcia · 19/02/2025

Si vous aimez la cybersécurité et que vous voulez vous lancer dans le pentest web, vous êtes au bon endroit.

Je suis heureux de partager avec vous une liste de ressources et de plateformes qui m'ont aidé à démarrer et à poursuivre ma carrière.

Vous trouverez ici des guides, des plateformes de formation et des dépôts GitHub.

Lire la suite
WPScan : scanner de vulnérabilités WordPress
Outils

WPScan : scanner de vulnérabilités WordPress

Romain Garcia · 07/06/2024

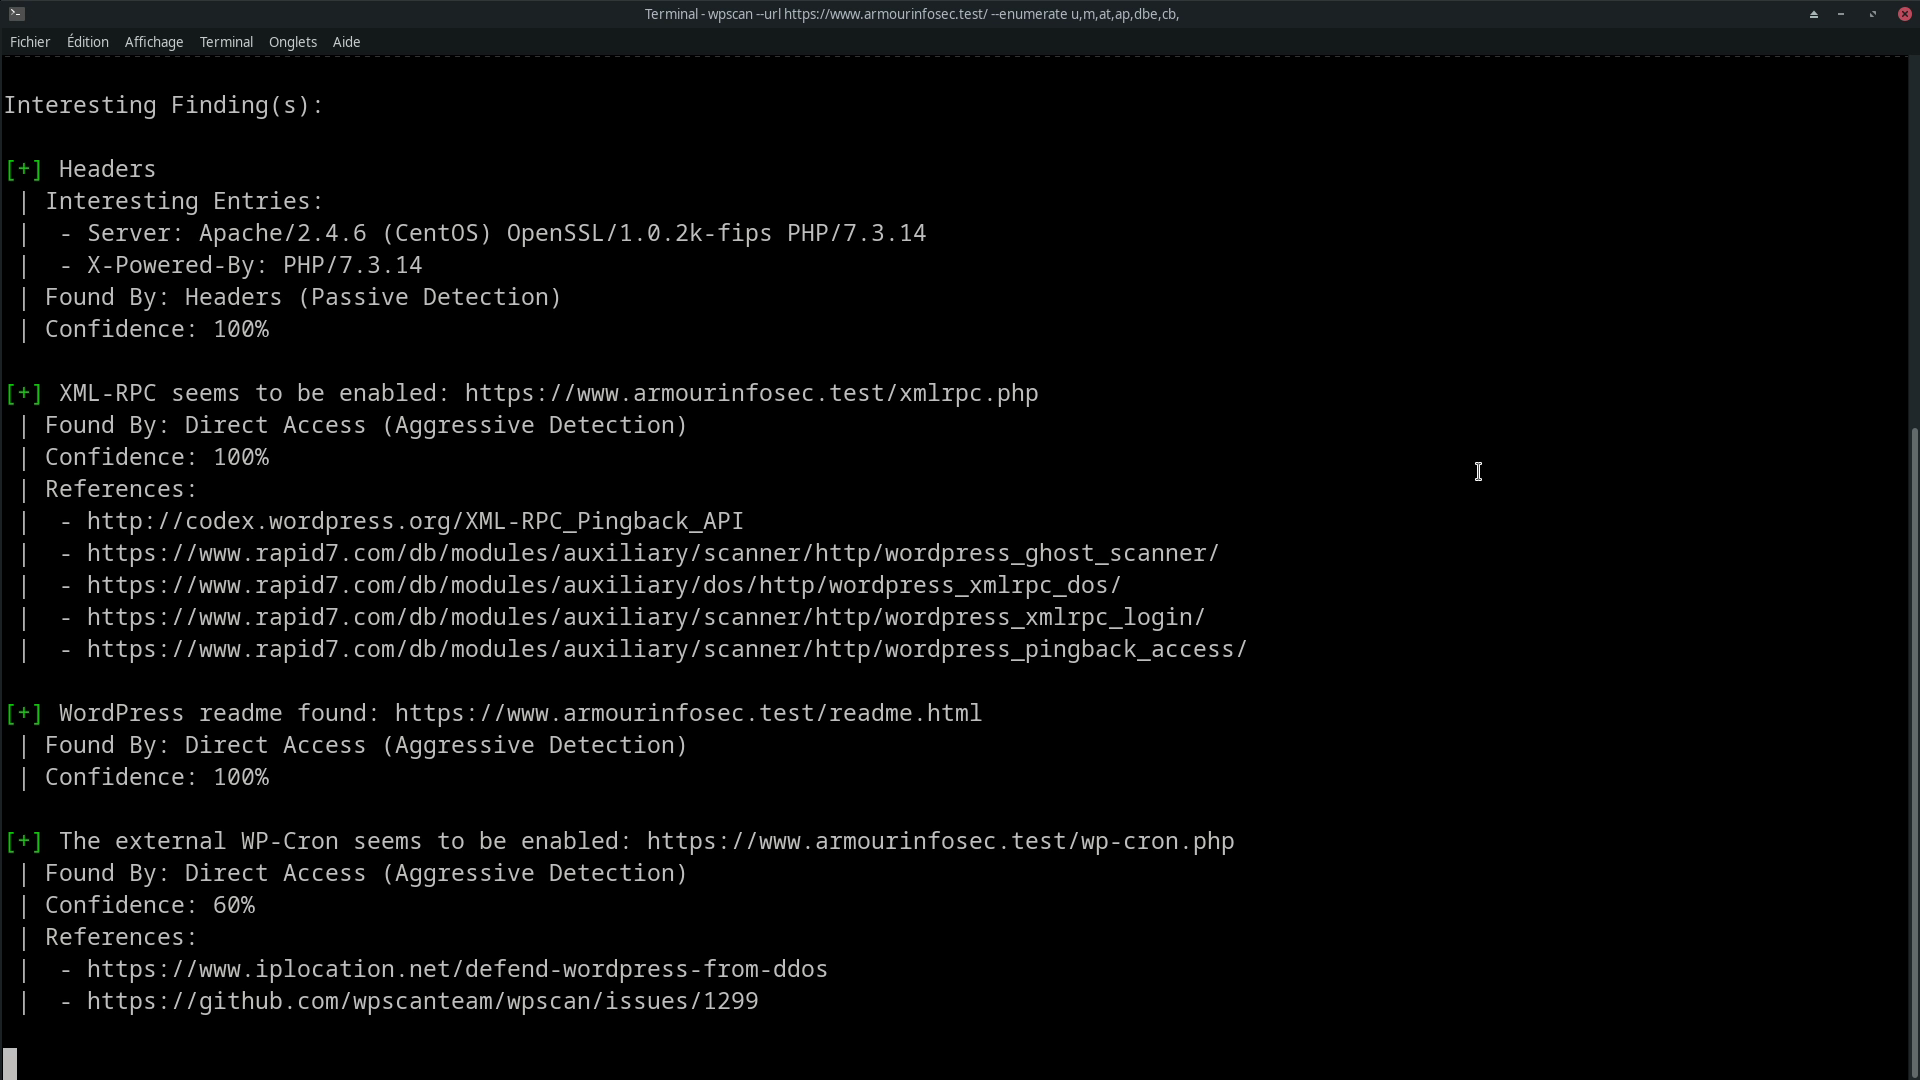
WPScan est un outil open-source qui permet de scanner un site WordPress pour trouver des vulnérabilités et des problèmes de sécurité. Dans cet article, je vais vous expliquer comment installer et utiliser WPScan pour sécuriser vos sites WordPress.

Lire la suite
Corriger les XSS sur du texte formaté avec iframe sandbox
Ethical Hacking

Corriger les XSS sur du texte formaté avec iframe sandbox

Romain Garcia · 07/03/2023

Pour corriger une XSS sur du texte mis en forme, il n’est pas possible de simplement encoder les données, car cela supprimerait toute possibilité de formatage de texte. C’est là que le paramètre « sandbox » des balises HTML « iframe » va nous faciliter la vie. En effet, ce paramètre est conçu pour nettoyer automatiquement ce qui se trouve dans l’iframe de tout ce qui pourrait être dangereux, tout en gardant les balises HTML inoffensives.

Lire la suite
Matomo